Propojení e-shopu s účetnictvím a skladem: jak na integrace
Ruční přepisování objednávek do účetnictví stojí čas a dělá chyby. Ukážeme, jak systémy propojit, kdy stačí doplněk a čemu se vyhnout.
Útočníkům na menší firmy stačí málo. Ukážeme vám 10 levných a účinných opatření a vysvětlíme, jak na vás dopadne nový zákon, i když regulovaní nejste.
Kybernetická bezpečnost pro firmy nezačíná drahým softwarem. Základem zabezpečení firmy je vícefázové ověření, vyzkoušené zálohy, pravidelné aktualizace a jasný plán pro případ nouze. Útočníkům totiž většinou stačí ukradené heslo k e-mailu, neopravená chyba v systému nebo nefunkční záloha.
V článku najdete deset levných a účinných opatření, postup pro prvních 60 minut útoku a přehled nového zákona o kybernetické bezpečnosti (zákon č. 264/2025 Sb.), který převádí evropskou směrnici NIS2. Ukážeme, jak ovlivní i malé firmy, které přímo nereguluje. Text nenahrazuje právní poradenství pro váš konkrétní případ.
Útočníci nehledají konkrétní cíl, ale ten nejsnazší. Menší firma nemá bezpečnostní oddělení, ale platí faktury a uchovává data zákazníků. Dokládá to zpráva Verizon 2025 pro malé a střední firmy: u firem do 1 000 zaměstnanců stál ransomware za 88 % úniků dat (u velkých za 39 %) a 33 % úniků způsobily ukradené přihlašovací údaje. Menší firmy méně často mívají dostupné zálohy, takže útočníci spoléhají, že zaplatí.
Typické jsou tři scénáře:
Čtvrtou hrozbou jsou dodavatelé – jejich podíl na únicích vzrostl z 15 % na 30 %. Útok může přijít přes účetní, správce IT, e-shop nebo jiný nástroj s přístupem k vašim datům.
Většinu rizik pokryje deset levných opatření. U každého uvádíme, jak poznáte, že je hotové.
Nejlevnější obranou proti ukradenému heslu je vícefázové ověření (MFA). Podle studie Microsoftu z května 2023 v cloudu Azure Active Directory vícefázové ověření snížilo riziko převzetí účtu o 99,22 % a u dříve uniklých hesel o 98,56 %. Ověřovací aplikace v telefonu přitom chrání lépe než SMS kód.
Správce hesel funguje jako trezor. Pamatujete si jedno hlavní heslo a aplikace generuje a ukládá silná unikátní hesla pro ostatní služby. Když jedno unikne, jinde útočník neuspěje.
Záznamy SPF, DKIM a DMARC fungují jako razítko a podpis. SPF určuje, které servery smějí posílat poštu za vaši doménu, DKIM přidá elektronický podpis a DMARC řekne serveru příjemce, co dělat s nepodepsanou zprávou. Nastaví je správce v DNS domény. Pokud nevíte, kdo to u vás je, pomůže článek o tom, jak fungují doména a hosting.
Nenápadným rizikem jsou odchody lidí. Zapomenutý účet bývalého kolegy je otevřené okno do firmy. Pomůže seznam všech služeb, podle kterého přístupy při odchodu rušíte bod po bodu.
Záloha zachrání firmu jen tehdy, když ji útočník nemůže zašifrovat a vy z ní umíte data skutečně obnovit. Řada firem až po útoku zjistí, že zálohovala na disk ve stejné síti, zálohování měsíce selhávalo nebo že obnova potrvá týden.
Držte se pravidla 3-2-1:
Americká agentura CISA v průvodci obranou proti ransomwaru doporučuje držet šifrované offline zálohy a pravidelně zkoušet jejich obnovu nanečisto. Záloha, kterou nikdo nezkusil obnovit, je jen naděje.
Zálohujte víc než jen sdílený disk: potřebujete i účetní program, databázi e-shopu, e-maily a nastavení klíčových systémů. U cloudu si ověřte, co zálohuje poskytovatel a co vy. Poskytovatel obvykle ručí za dostupnost služby, ne za data, která smažete nebo vám je zašifruje útočník.
Lidský faktor stojí podle zprávy Verizon zhruba za 60 % úniků dat. Pomáhají krátké lekce z oboru a cvičný phishing (zkušební podvodná zpráva), které naučí podezřelé zprávy hlásit.
Většinu podvodných faktur zastaví jedno pravidlo: změnu čísla účtu i nečekanou žádost vedení o platbu ověřte telefonem na číslo, které už znáte, nikdy na kontakt ze zprávy.
Při incidentu rozhoduje prvních 60 minut. Mějte sepsaný postup:
Když útok zasáhne osobní údaje, porušení se podle GDPR hlásí Úřadu pro ochranu osobních údajů bez zbytečného odkladu a pokud možno nejpozději do 72 hodin od zjištění, ledaže je nepravděpodobné, že by porušení představovalo riziko pro práva lidí. Firma regulovaná novým zákonem navíc hlásí incident do 24 hodin od zjištění. Podezření na trestný čin můžete oznámit Policii ČR.
Nový zákon o kybernetické bezpečnosti (č. 264/2025 Sb., účinný od 1. listopadu 2025) převádí do praxe evropskou směrnici NIS2 – směrnice (EU) 2022/2555. Přímo se týká hlavně středních a velkých firem v regulovaných odvětvích; malé firmy a mikropodniky pod něj spadají jen výjimečně.
Regulované služby vymezuje vyhláška č. 408/2025 Sb. (např. energetika, doprava, zdravotnictví, digitální infrastruktura, vybraná výroba, potravinářství, pošta a kurýři). Podle doporučení Evropské komise 2003/361/ES už není malým podnikem firma s aspoň 50 zaměstnanci, nebo s ročním obratem i bilanční sumou nad 10 milionů eur. Počítají se i propojené a partnerské podniky, pokud nemají technická aktiva zcela oddělená (§ 7 zákona) – spadat sem tak může i malá dceřiná firma velké skupiny.
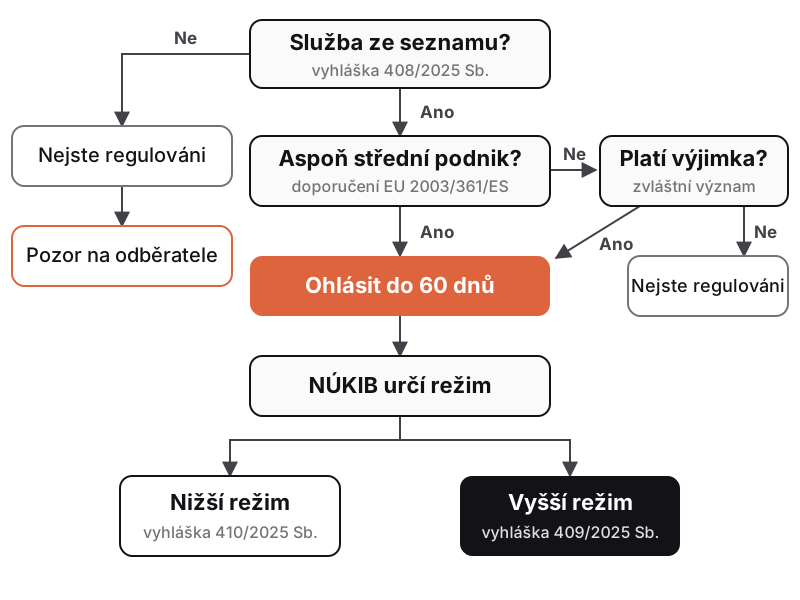
Zákon stojí na sebeidentifikaci: firma sama posoudí, zda poskytuje regulovanou službu, a do 60 dnů od splnění podmínek ji ohlásí NÚKIB (§ 6 zákona). Většině firem lhůta uplynula 31. prosince 2025. Ohlášení podáte na Portálu NÚKIB, kde najdete také průvodce novým zákonem a kalkulačku režimu. NÚKIB službu zaregistruje a určí vám jeden ze dvou režimů.
| Nižší režim | Vyšší režim | |
|---|---|---|
| Pro koho | Střední podniky v regulovaných odvětvích | Velcí a zvlášť významní poskytovatelé |
| Vyhláška | 410/2025 Sb. | 409/2025 Sb. |
| Hlášení incidentu | Národní CERT | NÚKIB |
| Smlouvy s dodavateli | 14 povinných oblastí | Širší seznam a hodnocení dodavatelů |
Od doručení registrace máte jeden rok na zavedení bezpečnostních opatření a hlášení incidentů (§ 13 a § 15). Incident se hlásí do 24 hodin od zjištění a podrobněji do 72 hodin (§ 16). Plné znění zákona č. 264/2025 Sb. je veřejné, pro orientaci ale stačí průvodce NÚKIB.
Z odhadovaných 6 000 organizací se jich podle tiskové zprávy NÚKIB z 11. února 2026 ohlásilo k 8. únoru 2026 celkem 4 825. Pravděpodobně regulované firmy úřad i sám oslovuje – podle serveru Česká justice jich do října 2026 oslovil přes 4 400. Pokuty dosahují až 250 milionů korun nebo 2 % celosvětového ročního obratu, NÚKIB ale zdůrazňuje, že chce firmám se splněním požadavků především pomoci, ne je trestat.
Nový zákon o kybernetické bezpečnosti se nepřímo dotkne i neregulovaných firem. Podle § 13 odst. 5 totiž musí regulované firmy bezpečnost požadovat i po dodavatelích a promítnout ji do smluv.
Pro nižší režim uvádí vyhláška č. 410/2025 Sb. (příloha č. 2) 14 smluvních oblastí, včetně auditu, subdodavatelů, incidentů, kontinuity či vývoje softwaru. Pro vyšší režim jich vyhláška č. 409/2025 Sb. podle rozboru Sedlakova Legal z května 2026 uvádí 18 a vyžaduje hodnocení významných dodavatelů už před podpisem.
Pokud regulované firmě dodáváte IT, účetnictví, logistiku či cokoliv napojené na její systémy a data, čekejte:
Sepište si předem jednostránkový bezpečnostní profil: opatření, odpovědné osoby, zálohování, přístupy a kontakty pro incidenty. Dotazník pak vyplníte bez zbytečných slibů. Většinu otázek přitom pokryje 10 opatření z předchozí části.
Web, e-shop a interní aplikace bývají nejslabším místem menší firmy – o jejich zabezpečení se často nikdo nestará a software stárne. Podle zprávy Verizon přitom zneužití zranitelností stálo už za 20 % úniků a podíl roste.
U každého systému si ujasněte:
Totéž platí pro umělou inteligenci: AI asistent nad firemními dokumenty smí vidět jen to, co tázající se uživatel. Kybernetická bezpečnost pro firmy je součástí každé digitalizace firmy už od začátku.
Plán na prvních 30 dní:
| Týden | Co udělat | Hotovo, když |
|---|---|---|
| 1 | Zapnout vícefázové ověření a správce hesel | Klíčové účty chrání druhý faktor |
| 2 | Nastavit zálohy 3-2-1 a vyzkoušet obnovu | Obnovená data jdou otevřít |
| 3 | Projít přístupy, nastavit SPF, DKIM a DMARC | Bývalí lidé ani dodavatelé přístup nemají |
| 4 | Sepsat plán pro incident a proškolit tým | Každý ví, komu volat a co nedělat |
Při vývoji webových aplikací a podnikových systémů myslíme na zabezpečení firmy od prvního návrhu. Chcete-li projít svůj web, e-shop nebo interní systém s někým z praxe, domluvte si s námi konzultaci.
Přímo obvykle ne. Zákon č. 264/2025 Sb. cílí hlavně na střední a velké podniky v regulovaných službách; na malé firmy a mikropodniky jen výjimečně. Nepřímo na ně ale dopadne, pokud dodávají regulovaným firmám, které musí bezpečnost promítnout do smluv.
NIS2 je evropská směrnice (EU) 2022/2555 o kybernetické bezpečnosti. Rozšiřuje okruh regulovaných firem a sjednocuje řízení rizik, hlášení incidentů i požadavky na dodavatele. V Česku ji od 1. listopadu 2025 provádí zákon č. 264/2025 Sb.
Kombinujte vícefázové ověření, pravidelné aktualizace, minimální oprávnění, školení proti podvodným e-mailům a hlavně zálohy podle pravidla 3-2-1 s kopií mimo síť, jejichž obnovu pravidelně zkoušíte.
Zařízení hned odpojte od sítě, ale pokud to jde, nevypínejte je a nic nemažte. Nahlaste incident určené osobě, zavolejte specialistu, pište si časovou osu a s útočníkem sami nejednejte ani neplaťte. Únik osobních údajů ohlaste ÚOOÚ pokud možno do 72 hodin; regulované firmy hlásí incident do 24 hodin.
Vícefázové ověření (MFA) vyžaduje k heslu ještě druhý faktor – třeba kód či potvrzení v mobilu nebo bezpečnostní klíč. Samotné ukradené heslo útočníkovi nestačí. Podle studie Microsoftu z roku 2023 snižuje MFA riziko převzetí účtu o 99,22 %.
Vybíráme pro vás zajímavá témata
Ruční přepisování objednávek do účetnictví stojí čas a dělá chyby. Ukážeme, jak systémy propojit, kdy stačí doplněk a čemu se vyhnout.
Digitalizované firmy se mohou rychleji přizpůsobovat změnám, efektivněji reagovat na poptávku a rozhodovat se na základě dat.
AI asistent nad vašimi dokumenty ušetří hodiny hledání, když máte podklady v pořádku a víte, jak odpovědi ověřit. Ukážeme, jak funguje a kde selhává.
Útočníkům na menší firmy stačí málo. Ukážeme vám 10 levných a účinných opatření a vysvětlíme, jak na vás dopadne nový zákon, i když regulovaní nejste.
Kybernetická bezpečnost pro firmy nezačíná drahým softwarem. Základem zabezpečení firmy je vícefázové ověření, vyzkoušené zálohy, pravidelné aktualizace a jasný plán pro případ nouze. Útočníkům totiž většinou stačí ukradené heslo k e-mailu, neopravená chyba v systému nebo nefunkční záloha.
V článku najdete deset levných a účinných opatření, postup pro prvních 60 minut útoku a přehled nového zákona o kybernetické bezpečnosti (zákon č. 264/2025 Sb.), který převádí evropskou směrnici NIS2. Ukážeme, jak ovlivní i malé firmy, které přímo nereguluje. Text nenahrazuje právní poradenství pro váš konkrétní případ.
Útočníci nehledají konkrétní cíl, ale ten nejsnazší. Menší firma nemá bezpečnostní oddělení, ale platí faktury a uchovává data zákazníků. Dokládá to zpráva Verizon 2025 pro malé a střední firmy: u firem do 1 000 zaměstnanců stál ransomware za 88 % úniků dat (u velkých za 39 %) a 33 % úniků způsobily ukradené přihlašovací údaje. Menší firmy méně často mívají dostupné zálohy, takže útočníci spoléhají, že zaplatí.
Typické jsou tři scénáře:
Čtvrtou hrozbou jsou dodavatelé – jejich podíl na únicích vzrostl z 15 % na 30 %. Útok může přijít přes účetní, správce IT, e-shop nebo jiný nástroj s přístupem k vašim datům.
Většinu rizik pokryje deset levných opatření. U každého uvádíme, jak poznáte, že je hotové.
Nejlevnější obranou proti ukradenému heslu je vícefázové ověření (MFA). Podle studie Microsoftu z května 2023 v cloudu Azure Active Directory vícefázové ověření snížilo riziko převzetí účtu o 99,22 % a u dříve uniklých hesel o 98,56 %. Ověřovací aplikace v telefonu přitom chrání lépe než SMS kód.
Správce hesel funguje jako trezor. Pamatujete si jedno hlavní heslo a aplikace generuje a ukládá silná unikátní hesla pro ostatní služby. Když jedno unikne, jinde útočník neuspěje.
Záznamy SPF, DKIM a DMARC fungují jako razítko a podpis. SPF určuje, které servery smějí posílat poštu za vaši doménu, DKIM přidá elektronický podpis a DMARC řekne serveru příjemce, co dělat s nepodepsanou zprávou. Nastaví je správce v DNS domény. Pokud nevíte, kdo to u vás je, pomůže článek o tom, jak fungují doména a hosting.
Nenápadným rizikem jsou odchody lidí. Zapomenutý účet bývalého kolegy je otevřené okno do firmy. Pomůže seznam všech služeb, podle kterého přístupy při odchodu rušíte bod po bodu.
Záloha zachrání firmu jen tehdy, když ji útočník nemůže zašifrovat a vy z ní umíte data skutečně obnovit. Řada firem až po útoku zjistí, že zálohovala na disk ve stejné síti, zálohování měsíce selhávalo nebo že obnova potrvá týden.
Držte se pravidla 3-2-1:
Americká agentura CISA v průvodci obranou proti ransomwaru doporučuje držet šifrované offline zálohy a pravidelně zkoušet jejich obnovu nanečisto. Záloha, kterou nikdo nezkusil obnovit, je jen naděje.
Zálohujte víc než jen sdílený disk: potřebujete i účetní program, databázi e-shopu, e-maily a nastavení klíčových systémů. U cloudu si ověřte, co zálohuje poskytovatel a co vy. Poskytovatel obvykle ručí za dostupnost služby, ne za data, která smažete nebo vám je zašifruje útočník.
Lidský faktor stojí podle zprávy Verizon zhruba za 60 % úniků dat. Pomáhají krátké lekce z oboru a cvičný phishing (zkušební podvodná zpráva), které naučí podezřelé zprávy hlásit.
Většinu podvodných faktur zastaví jedno pravidlo: změnu čísla účtu i nečekanou žádost vedení o platbu ověřte telefonem na číslo, které už znáte, nikdy na kontakt ze zprávy.
Při incidentu rozhoduje prvních 60 minut. Mějte sepsaný postup:
Když útok zasáhne osobní údaje, porušení se podle GDPR hlásí Úřadu pro ochranu osobních údajů bez zbytečného odkladu a pokud možno nejpozději do 72 hodin od zjištění, ledaže je nepravděpodobné, že by porušení představovalo riziko pro práva lidí. Firma regulovaná novým zákonem navíc hlásí incident do 24 hodin od zjištění. Podezření na trestný čin můžete oznámit Policii ČR.
Nový zákon o kybernetické bezpečnosti (č. 264/2025 Sb., účinný od 1. listopadu 2025) převádí do praxe evropskou směrnici NIS2 – směrnice (EU) 2022/2555. Přímo se týká hlavně středních a velkých firem v regulovaných odvětvích; malé firmy a mikropodniky pod něj spadají jen výjimečně.
Regulované služby vymezuje vyhláška č. 408/2025 Sb. (např. energetika, doprava, zdravotnictví, digitální infrastruktura, vybraná výroba, potravinářství, pošta a kurýři). Podle doporučení Evropské komise 2003/361/ES už není malým podnikem firma s aspoň 50 zaměstnanci, nebo s ročním obratem i bilanční sumou nad 10 milionů eur. Počítají se i propojené a partnerské podniky, pokud nemají technická aktiva zcela oddělená (§ 7 zákona) – spadat sem tak může i malá dceřiná firma velké skupiny.
Zákon stojí na sebeidentifikaci: firma sama posoudí, zda poskytuje regulovanou službu, a do 60 dnů od splnění podmínek ji ohlásí NÚKIB (§ 6 zákona). Většině firem lhůta uplynula 31. prosince 2025. Ohlášení podáte na Portálu NÚKIB, kde najdete také průvodce novým zákonem a kalkulačku režimu. NÚKIB službu zaregistruje a určí vám jeden ze dvou režimů.
| Nižší režim | Vyšší režim | |
|---|---|---|
| Pro koho | Střední podniky v regulovaných odvětvích | Velcí a zvlášť významní poskytovatelé |
| Vyhláška | 410/2025 Sb. | 409/2025 Sb. |
| Hlášení incidentu | Národní CERT | NÚKIB |
| Smlouvy s dodavateli | 14 povinných oblastí | Širší seznam a hodnocení dodavatelů |
Od doručení registrace máte jeden rok na zavedení bezpečnostních opatření a hlášení incidentů (§ 13 a § 15). Incident se hlásí do 24 hodin od zjištění a podrobněji do 72 hodin (§ 16). Plné znění zákona č. 264/2025 Sb. je veřejné, pro orientaci ale stačí průvodce NÚKIB.
Z odhadovaných 6 000 organizací se jich podle tiskové zprávy NÚKIB z 11. února 2026 ohlásilo k 8. únoru 2026 celkem 4 825. Pravděpodobně regulované firmy úřad i sám oslovuje – podle serveru Česká justice jich do října 2026 oslovil přes 4 400. Pokuty dosahují až 250 milionů korun nebo 2 % celosvětového ročního obratu, NÚKIB ale zdůrazňuje, že chce firmám se splněním požadavků především pomoci, ne je trestat.
Nový zákon o kybernetické bezpečnosti se nepřímo dotkne i neregulovaných firem. Podle § 13 odst. 5 totiž musí regulované firmy bezpečnost požadovat i po dodavatelích a promítnout ji do smluv.
Pro nižší režim uvádí vyhláška č. 410/2025 Sb. (příloha č. 2) 14 smluvních oblastí, včetně auditu, subdodavatelů, incidentů, kontinuity či vývoje softwaru. Pro vyšší režim jich vyhláška č. 409/2025 Sb. podle rozboru Sedlakova Legal z května 2026 uvádí 18 a vyžaduje hodnocení významných dodavatelů už před podpisem.
Pokud regulované firmě dodáváte IT, účetnictví, logistiku či cokoliv napojené na její systémy a data, čekejte:
Sepište si předem jednostránkový bezpečnostní profil: opatření, odpovědné osoby, zálohování, přístupy a kontakty pro incidenty. Dotazník pak vyplníte bez zbytečných slibů. Většinu otázek přitom pokryje 10 opatření z předchozí části.
Web, e-shop a interní aplikace bývají nejslabším místem menší firmy – o jejich zabezpečení se často nikdo nestará a software stárne. Podle zprávy Verizon přitom zneužití zranitelností stálo už za 20 % úniků a podíl roste.
U každého systému si ujasněte:
Totéž platí pro umělou inteligenci: AI asistent nad firemními dokumenty smí vidět jen to, co tázající se uživatel. Kybernetická bezpečnost pro firmy je součástí každé digitalizace firmy už od začátku.
Plán na prvních 30 dní:
| Týden | Co udělat | Hotovo, když |
|---|---|---|
| 1 | Zapnout vícefázové ověření a správce hesel | Klíčové účty chrání druhý faktor |
| 2 | Nastavit zálohy 3-2-1 a vyzkoušet obnovu | Obnovená data jdou otevřít |
| 3 | Projít přístupy, nastavit SPF, DKIM a DMARC | Bývalí lidé ani dodavatelé přístup nemají |
| 4 | Sepsat plán pro incident a proškolit tým | Každý ví, komu volat a co nedělat |
Při vývoji webových aplikací a podnikových systémů myslíme na zabezpečení firmy od prvního návrhu. Chcete-li projít svůj web, e-shop nebo interní systém s někým z praxe, domluvte si s námi konzultaci.
Přímo obvykle ne. Zákon č. 264/2025 Sb. cílí hlavně na střední a velké podniky v regulovaných službách; na malé firmy a mikropodniky jen výjimečně. Nepřímo na ně ale dopadne, pokud dodávají regulovaným firmám, které musí bezpečnost promítnout do smluv.
NIS2 je evropská směrnice (EU) 2022/2555 o kybernetické bezpečnosti. Rozšiřuje okruh regulovaných firem a sjednocuje řízení rizik, hlášení incidentů i požadavky na dodavatele. V Česku ji od 1. listopadu 2025 provádí zákon č. 264/2025 Sb.
Kombinujte vícefázové ověření, pravidelné aktualizace, minimální oprávnění, školení proti podvodným e-mailům a hlavně zálohy podle pravidla 3-2-1 s kopií mimo síť, jejichž obnovu pravidelně zkoušíte.
Zařízení hned odpojte od sítě, ale pokud to jde, nevypínejte je a nic nemažte. Nahlaste incident určené osobě, zavolejte specialistu, pište si časovou osu a s útočníkem sami nejednejte ani neplaťte. Únik osobních údajů ohlaste ÚOOÚ pokud možno do 72 hodin; regulované firmy hlásí incident do 24 hodin.
Vícefázové ověření (MFA) vyžaduje k heslu ještě druhý faktor – třeba kód či potvrzení v mobilu nebo bezpečnostní klíč. Samotné ukradené heslo útočníkovi nestačí. Podle studie Microsoftu z roku 2023 snižuje MFA riziko převzetí účtu o 99,22 %.
Vybíráme pro vás zajímavá témata
Ruční přepisování objednávek do účetnictví stojí čas a dělá chyby. Ukážeme, jak systémy propojit, kdy stačí doplněk a čemu se vyhnout.
Digitalizované firmy se mohou rychleji přizpůsobovat změnám, efektivněji reagovat na poptávku a rozhodovat se na základě dat.
AI asistent nad vašimi dokumenty ušetří hodiny hledání, když máte podklady v pořádku a víte, jak odpovědi ověřit. Ukážeme, jak funguje a kde selhává.